

PANEL CYBERBEZPIECZEŃSTWO I ŻEGLUGA AUTONOMICZNA
Lider: Rafał Cichocki
Kieruownik Centrum Cyberbezpieczeństwa Morskiego Uniwersytetu Morskiego w Gdyni
Od e-maila do katastrofy - cyberzagrożenia w żegludze morskiej.
W jaki sposób współczesne cyberataki mogą ingerować w dane nawigacyjne i wpływać na decyzje podejmowane na mostku? Panel pokaże realny łańcuch zdarzeń – od wejścia przez systemy IT, przez manipulację danymi GNSS i AIS, aż po moment, gdy cyfrowa ingerencja przekłada się na rzeczywisty kurs jednostki.
Na tym tle pokażemy, jak wymagania UKSC oraz IACS UR E26/E27 tworzą spójne ramy budowania odporności w morskim środowisku IT/OT. Przedstawiciele administracji morskiej, towarzystwa klasyfikacyjnego, ubezpieczycieli i biznesu przełożą regulacje na praktykę: procedury, odpowiedzialność i realne decyzje operacyjne.
Paneliści:
- kmdr SG Grzegorz Glista, Zastępca Komendanta Morskiego Oddziału Straży Granicznej
- Marcin Rzepa - Senior Incident Response (DFIR) Consultant at Rapid7
- Daniel Kaminiski – ekspert ICT, cyberbezpieczeństwa i zabezpieczeń technicznych, trener ds. cyberodporności, Orange Polska
- kmdr ppor. (rez.) dr inż. Karolina Zwolak –Prodziekan ds. współpracy i rozwoju Wydziału Nawigacji i Uzbrojenia Okrętowego Akademii Marynarki Wojennej, nawigator i hydrograf morski. Współzałożycielka K2sea. Operator USV w licznych komercyjnych pracach pomiarowych z zastosowaniem jednostek bezzałogowych na polskim wybrzeżu.
- Anna Białkowska - Urząd Morski w Gdyni, Zastępca Dyrektora Urzędu Morskiego w Gdyni ds. Inspekcji Morskiej.
- Adam Danieluk – ISSA Polska, Czterokrotny Prezes Zarządu ISSA Polska
INFORMACJE O LIDERZE PANELU
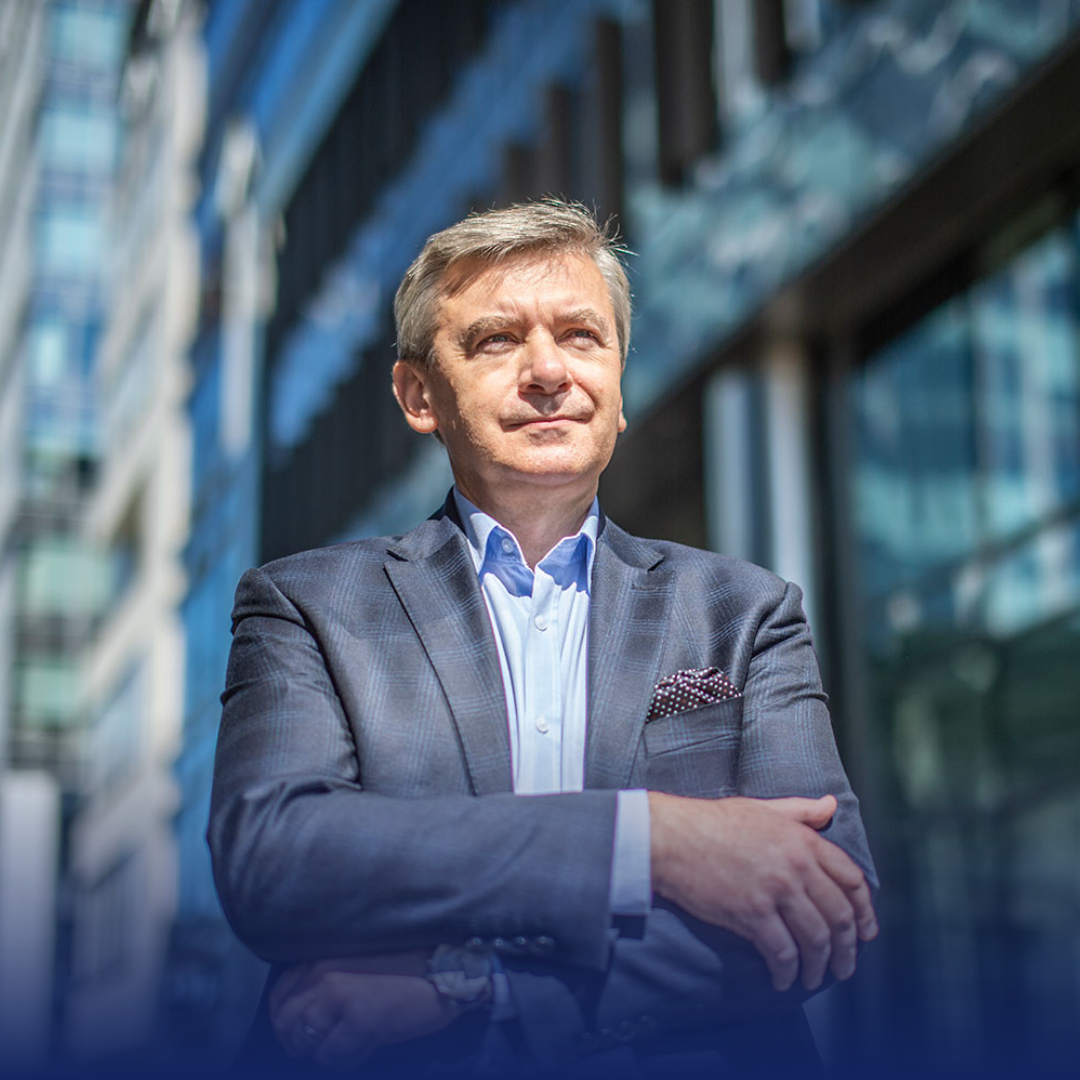
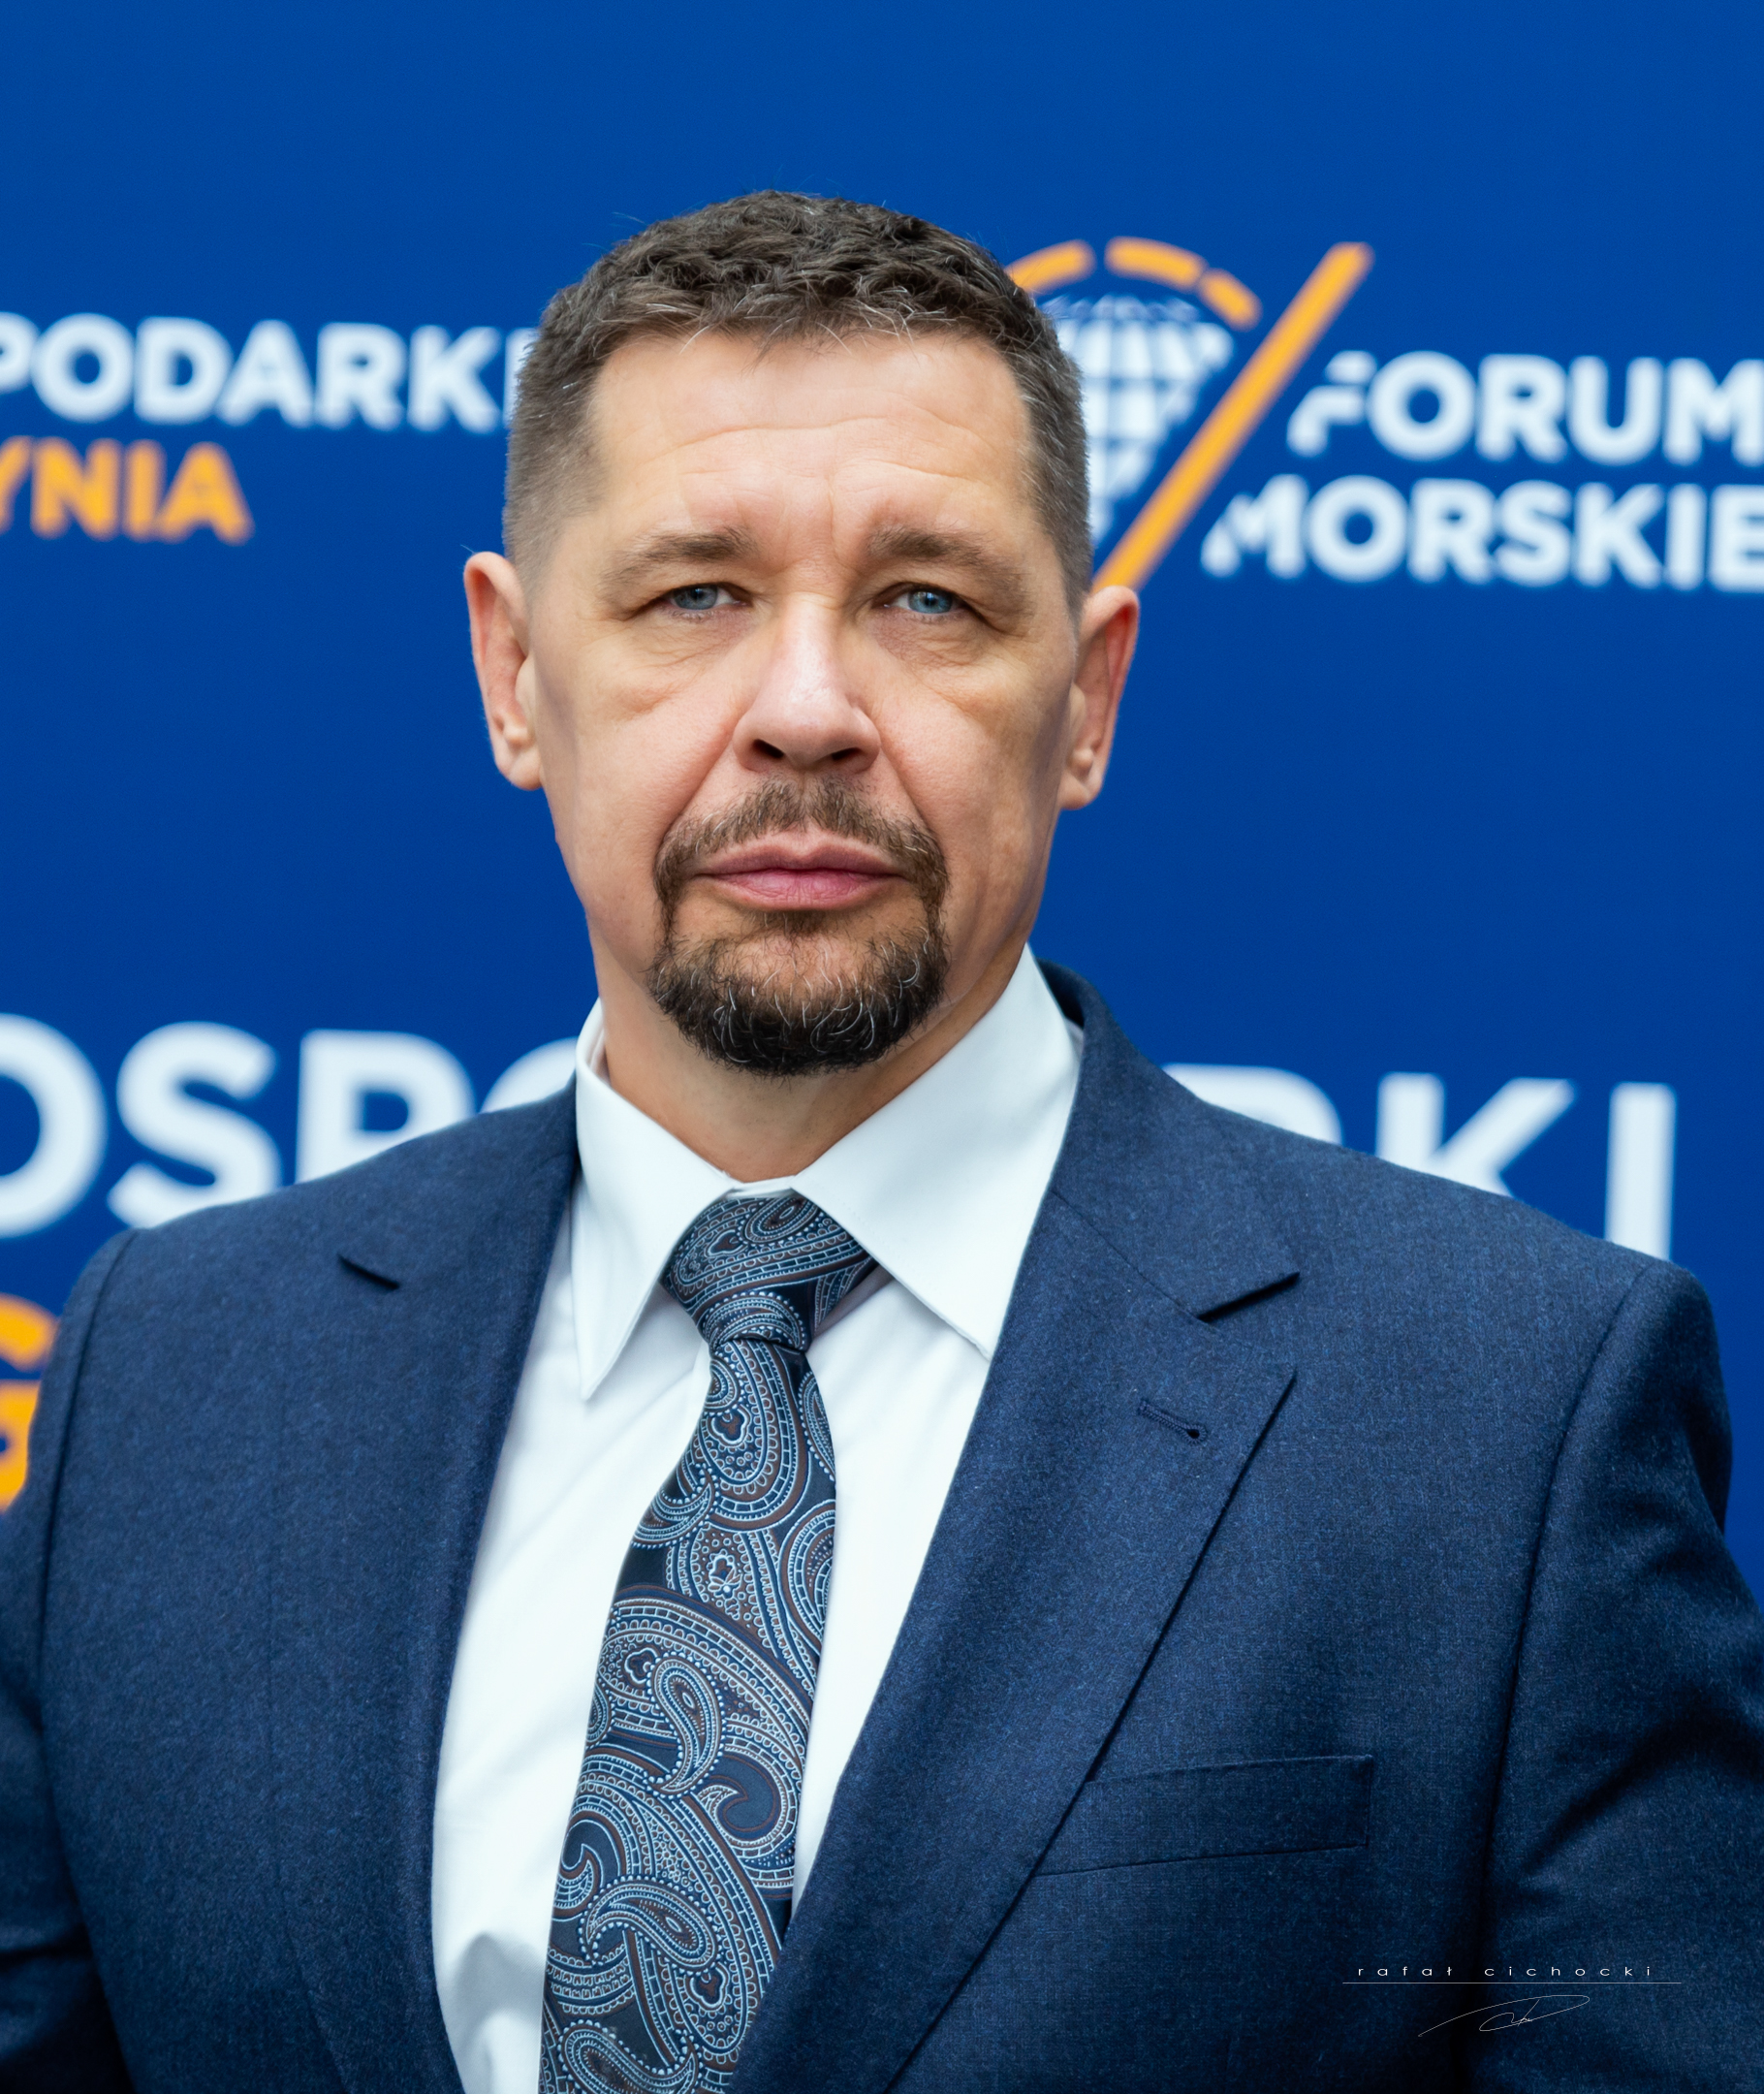
Rafał Cichocki - Ekspert w dziedzinie cyberbezpieczeństwa IT i OT, specjalizujący się w ochronie infrastruktury krytycznej, sektora morskiego oraz systemów przemysłowych. Kieruje Centrum Cyberbezpieczeństwa Morskiego Uniwersytetu Morskiego w Gdyni. Prowadzi projekty związane z wdrażaniem wymagań NIS2, krajowego systemu cyberbezpieczeństwa oraz standardów IEC 62443 i IACS UR E26/E27. Łączy doświadczenie techniczne z kompetencjami menedżerskimi, realizując projekty obejmujące architekturę bezpieczeństwa, audyty zgodności, budowę systemów zarządzania bezpieczeństwem informacji, analizę ryzyka oraz reagowanie na incydenty. W swojej pracy koncentruje się na praktycznym wdrażaniu wymagań regulacyjnych i technicznych oraz budowaniu odporności organizacji na współczesne zagrożenia cybernetyczne.